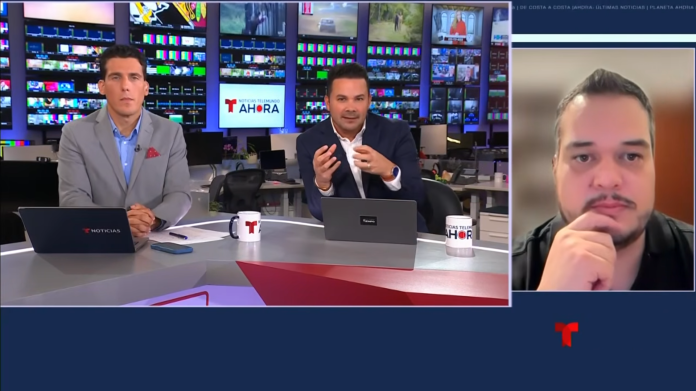
Pablo Barrera, especialista en ciberseguridad y socio de ITO de AGEXPORT, compartió advertencias sobre el uso de códigos QR fraudulentos y recomendó verificar su procedencia antes de acceder a enlaces o proporcionar información personal.
Identificar un código QR fraudulento a simple vista no es posible. Así lo advirtió Pablo Barrera, especialista en ciberseguridad y socio de la Comisión Information Technology Outsourcing (ITO) de AGEXPORT, durante una entrevista con Noticias Telemundo. El experto aconsejó evitar el escaneo cuando no se tenga certeza sobre la fuente que lo proporciona.
Los códigos QR forman parte de actividades cotidianas, como consultar el menú de un restaurante, pagar un estacionamiento o ingresar a un evento. Sin embargo, esa familiaridad también es aprovechada por delincuentes que ocultan enlaces hacia páginas falsas para obtener información de los usuarios.
Entre las recomendaciones compartidas con Telemundo, Barrera destacó la importancia de revisar que no existan etiquetas superpuestas sobre el código original. Esta precaución permite advertir una posible manipulación del material antes de utilizar el teléfono para escanearlo.
La Comisión Federal de Comercio de Estados Unidos (FTC) ha documentado casos en los que estafadores cubren los códigos legítimos de parquímetros con otros que conducen a sitios fraudulentos. Estas páginas pueden estar diseñadas para obtener dinero, información personal o ambos.
Los mensajes urgentes también pueden ser una trampa
El engaño puede llegar mediante correos electrónicos o mensajes de texto. Según la FTC, los estafadores utilizan argumentos como una entrega de paquete fallida, un supuesto problema con una cuenta o una alerta de actividad sospechosa para solicitar que la persona escanee un código y confirme sus datos.
El objetivo es generar urgencia para que el usuario abra el enlace sin comprobar su autenticidad. Si introduce información en una página que suplanta a una empresa, los delincuentes pueden obtener los datos proporcionados.
El FBI también ha advertido sobre paquetes no solicitados que incluyen códigos QR y carecen de información del remitente. En esos casos, la curiosidad por identificar al supuesto emisor puede llevar a la persona a proporcionar información personal o financiera en un sitio fraudulento.
Revisar la dirección antes de continuar
Además de comprobar la procedencia y el estado físico del código, conviene revisar la dirección web que muestra el teléfono antes de abrirla. La FTC recomienda prestar atención a errores de escritura o letras sustituidas que puedan indicar una suplantación.
Cuando un mensaje inesperado solicita actuar de inmediato, la entidad aconseja comunicarse con la empresa mediante un número telefónico o una página cuya autenticidad ya se conozca.
La protección también incluye mantener actualizado el sistema operativo del teléfono, utilizar contraseñas seguras y activar la autenticación de varios factores, que añade una verificación para ingresar a las cuentas.
Qué hacer si ya se compartieron datos
Si una persona introdujo su usuario y contraseña en una página sospechosa, la FTC recomienda cambiarlos de inmediato. Cuando esa misma contraseña se utiliza en otras cuentas, también debe sustituirse en ellas.
Asimismo, aconseja revisar los estados de cuenta bancarios y los movimientos de tarjetas para identificar transacciones desconocidas. La respuesta debe concentrarse en proteger las cuentas y evitar nuevas interacciones con quienes operan el sitio sospechoso.